Un escenario realista de Smart City
Las partes anteriores presentaron la arquitectura LoRaWAN, sus tramas, los modos OTAA y ABP y las claves utilizadas durante una sesión. Con esa base podemos analizar una de las amenazas más relevantes: la suplantación de un nodo legítimo.
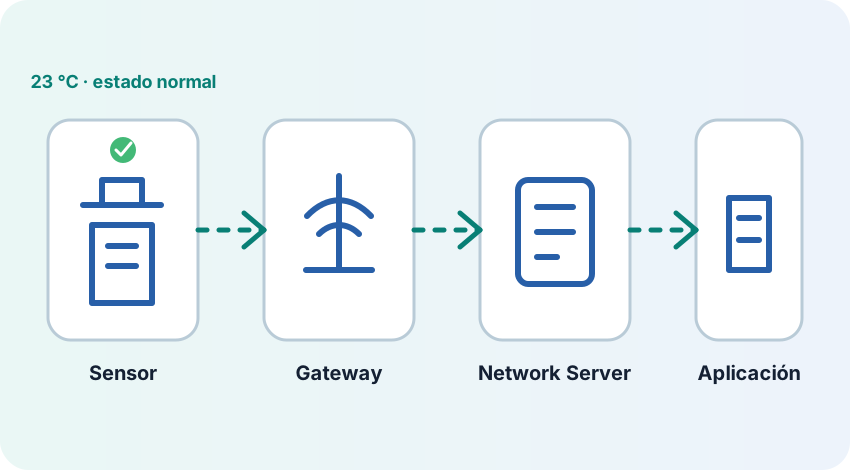
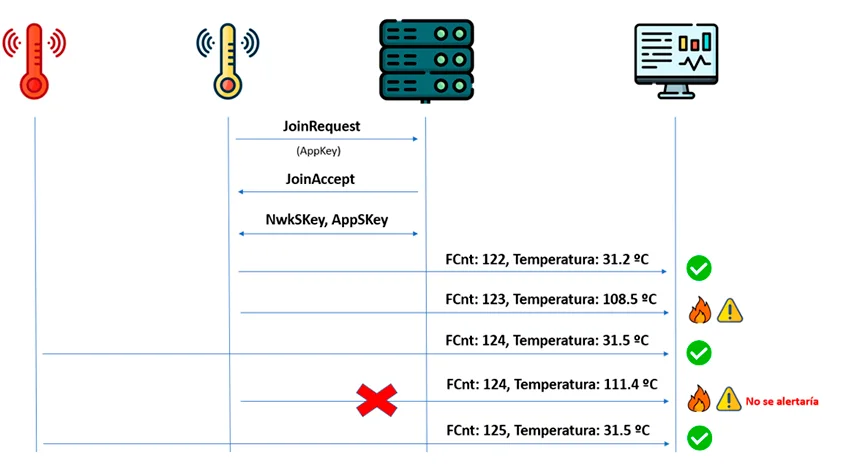
Imaginemos una red formada por un sensor de temperatura instalado en un contenedor de residuos, un gateway situado en la ciudad, un Network Server y una aplicación que recibe periódicamente la temperatura.
El objetivo es detectar posibles incendios. Cuando la temperatura se mantiene dentro del rango esperado, la plataforma registra el dato sin generar alertas.
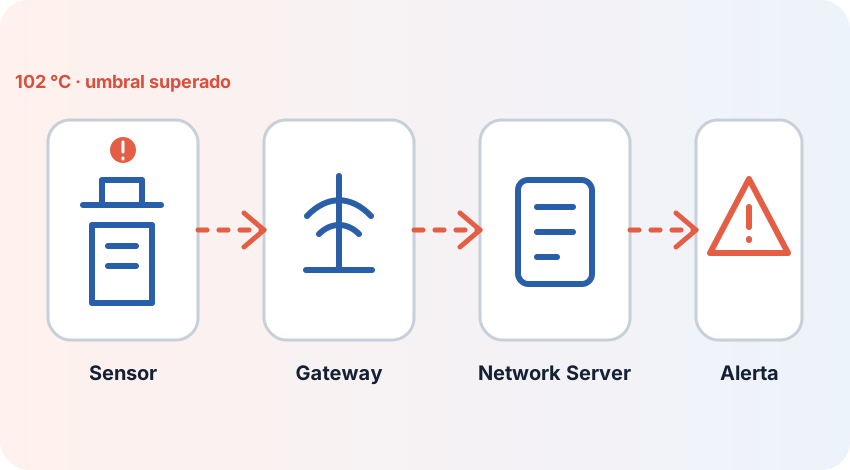
Si el valor supera el umbral definido, por ejemplo 100 °C, la aplicación avisa a los servicios responsables.
Exposición de claves y lectura de datos
Estas tecnologías mejoran la visibilidad sobre los recursos urbanos, pero también plantean preguntas importantes: ¿puede un atacante descifrar la información transmitida o enviar mediciones falsas?
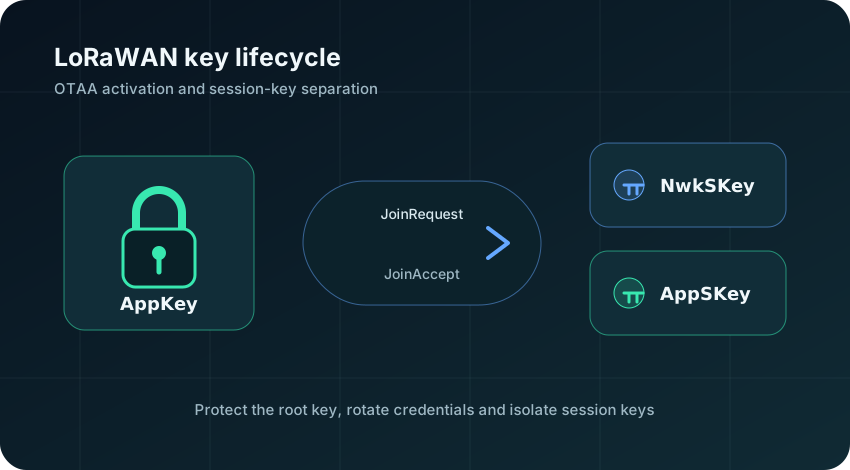
En OTAA, el dispositivo utiliza una AppKey durante el procedimiento de unión. Si esa clave ha sido expuesta y un atacante captura el intercambio JoinRequest/JoinAccept, podría derivar las claves de sesión y acceder al contenido protegido. Una AppKey débil también podría quedar expuesta mediante intentos sistemáticos de adivinación.
Suplantación del nodo y contador de tramas
Para suplantar un sensor no basta con conocer su identidad. El atacante necesitaría las claves de sesión y un paquete válido del nodo original. También tendría que gestionar correctamente el campo FCnt, el contador utilizado para rechazar tramas antiguas o repetidas.
Si el último paquete legítimo utilizó el contador 123 y la red acepta después una trama falsa con el valor 124, los mensajes posteriores del dispositivo original podrían ser descartados por parecer antiguos. El nodo malicioso pasaría a controlar la información observada por la aplicación.
El impacto puede superar la lectura de un dato aislado. Una medición falsa podría ocultar un incendio, provocar una alerta inexistente o alterar decisiones relacionadas con iluminación, tráfico o recogida de residuos.
Medidas recomendadas
- Mantener un inventario actualizado de todos los dispositivos y sus responsables.
- Monitorizar qué sensores transmiten, con qué frecuencia y desde qué estado de sesión.
- Alertar cuando un dispositivo deja de transmitir o cambia bruscamente su contador.
- Utilizar AppKey únicas, aleatorias y protegidas durante el aprovisionamiento.
- Rotar credenciales ante una exposición o manipulación física.
- Revisar periódicamente los nodos instalados en calles, luminarias o contenedores.
- Correlacionar mediciones críticas con otros sensores antes de ejecutar acciones sensibles.
Conclusión: una red LoRaWAN segura requiere combinar criptografía, gestión correcta de claves, control del estado de los dispositivos y monitorización continua.